Table of Contents
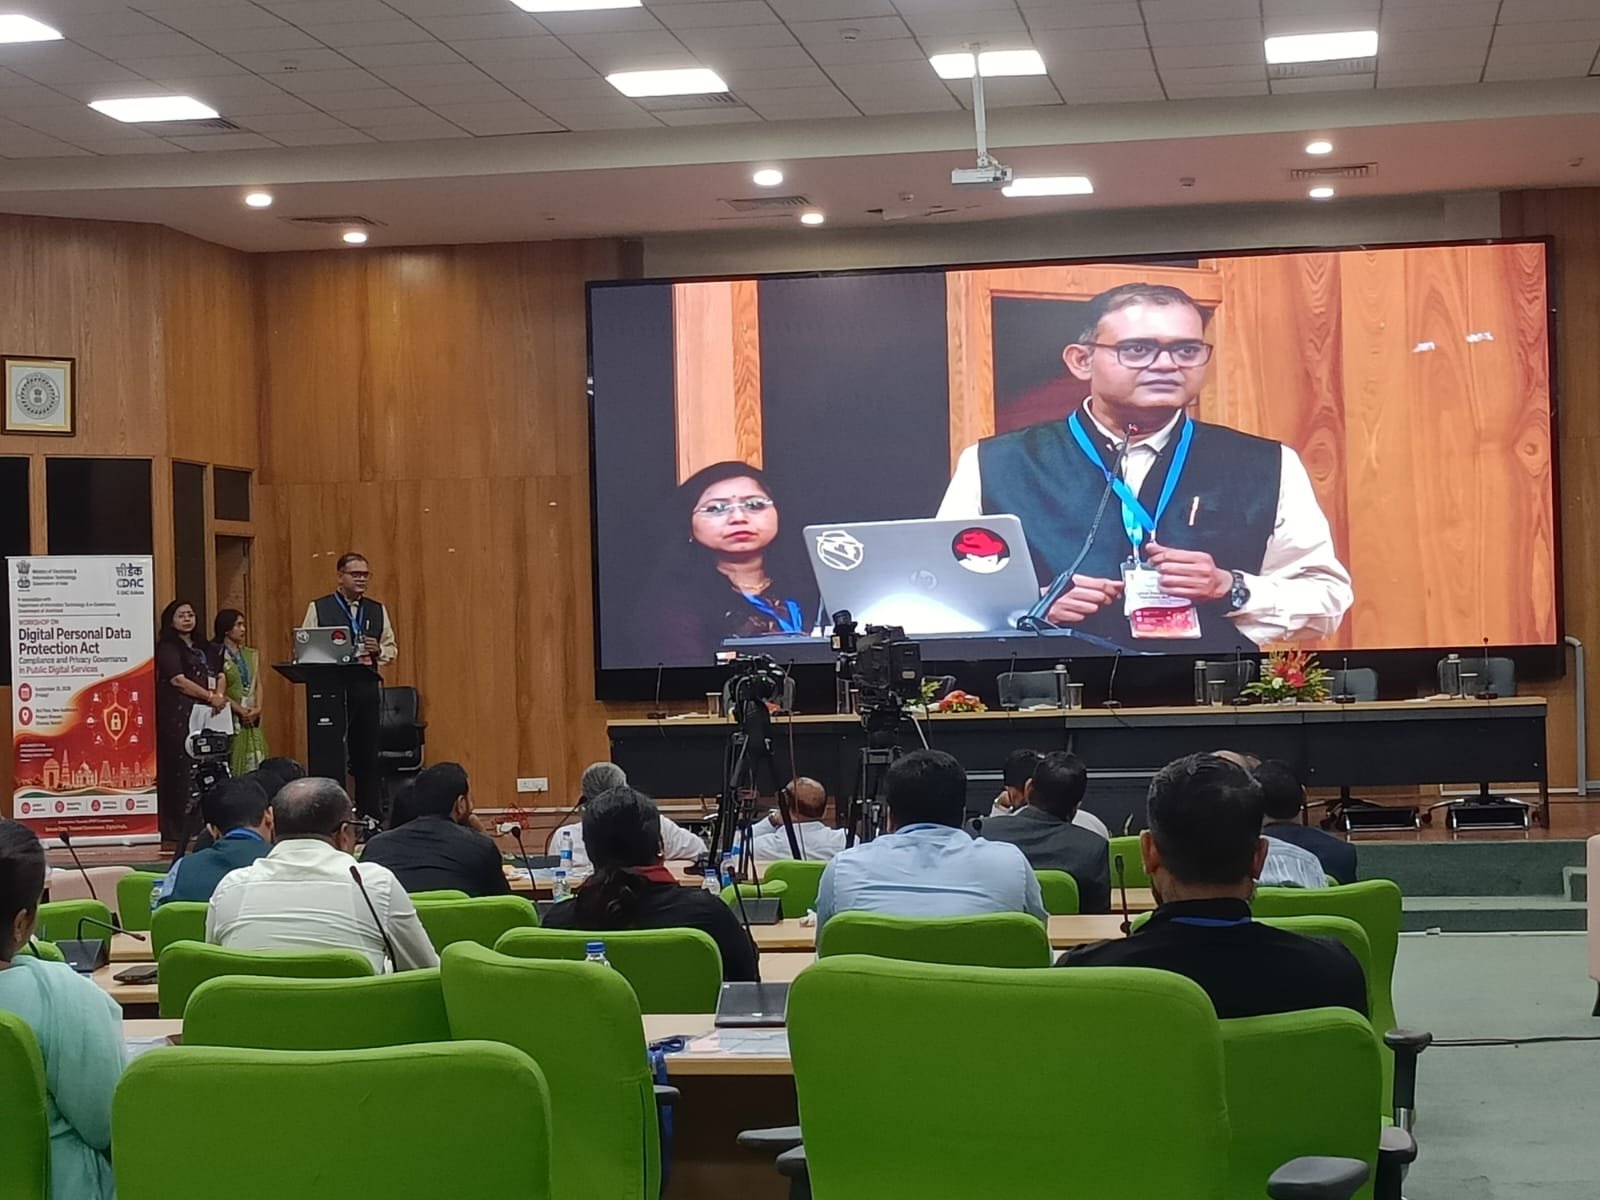
सरकारी सेवाओं में नागरिकों के व्यक्तिगत डेटा की सुरक्षा और गोपनीयता व्यवस्था को मजबूत करने के उद्देश्य से रांची के प्रोजेक्ट भवन स्थित न्यू ऑडिटोरियम में विभागीय कार्यशाला आयोजित की गई। कार्यशाला का केंद्र डिजिटल पर्सनल डेटा प्रोटेक्शन एक्ट, 2023 और डिजिटल पर्सनल डेटा प्रोटेक्शन रूल्स, 2025 रहा।
कार्यक्रम का आयोजन भारत सरकार के इलेक्ट्रॉनिक्स एवं सूचना प्रौद्योगिकी मंत्रालय (MeitY) के तहत काम करने वाले सी-डैक, कोलकाता ने झारखंड सरकार के सूचना प्रौद्योगिकी एवं ई-गवर्नेंस विभाग के सहयोग से किया।
कार्यशाला को संबोधित करते हुए आईटी निदेशक माधवी मिश्रा ने कहा कि सरकारी सेवाओं का लाभ लेने के दौरान नागरिक बड़ी मात्रा में अपनी निजी जानकारी सरकार के साथ साझा करते हैं। ऐसे में उस डेटा की सुरक्षा करना सरकारी व्यवस्था की महत्वपूर्ण जिम्मेदारी है। उन्होंने कहा कि डिजिटल गवर्नेंस का विस्तार होने के साथ डेटा सुरक्षा और प्राइवेसी से जुड़ी चुनौतियां भी बढ़ रही हैं।
उन्होंने बताया कि कार्यशाला के जरिए विभिन्न विभागों के अधिकारियों को व्यक्तिगत डेटा के सुरक्षित इस्तेमाल, गोपनीयता संबंधी मानकों और कानूनी अनुपालन की जानकारी देने का प्रयास किया गया है। उनके अनुसार, अधिकारियों की क्षमता बढ़ने से सरकारी डिजिटल सिस्टम को मजबूत करने के साथ नागरिकों के भरोसे को भी कायम रखने में मदद मिलेगी।
डेटा फिड्युशियरी की जवाबदेही और नागरिकों के अधिकारों पर चर्चा
कार्यक्रम में विभिन्न सरकारी विभागों के वरिष्ठ अधिकारी, प्रशासनिक पदाधिकारी और तकनीकी विशेषज्ञ शामिल हुए। विशेषज्ञों ने DPDP कानून के तहत डेटा फिड्युशियरी की जिम्मेदारियों और डेटा प्रिंसिपल के अधिकारों से जुड़े प्रावधानों को समझाया।
सत्रों के दौरान डेटा प्रोसेसिंग की कानूनी प्रक्रिया, सहमति प्रबंधन, शिकायत निवारण और डेटा उल्लंघन की स्थिति में अपनाए जाने वाले कदमों पर चर्चा हुई। विशेषज्ञों ने कहा कि डिजिटल सेवाओं का दायरा बढ़ने के साथ साइबर हमलों और डेटा लीक के जोखिमों को ध्यान में रखते हुए विभागों को सुरक्षा व्यवस्था लगातार मजबूत करनी होगी।

केस स्टडी और इंटरएक्टिव सेशन से दिया गया व्यावहारिक प्रशिक्षण
कार्यशाला में केवल कानूनी प्रावधानों की जानकारी देने के बजाय केस स्टडी, प्रस्तुतियों और संवादात्मक सत्रों के जरिए अधिकारियों को व्यावहारिक पहलुओं से भी अवगत कराया गया। इसमें डेटा की सुरक्षा, गोपनीयता बनाए रखने और साइबर जोखिमों से निपटने के उपायों पर विशेष जोर दिया गया।
कार्यक्रम में सी-डैक के एक्जीक्यूटिव डायरेक्टर मृण्मय दास और हैदराबाद से जुड़े एक्जीक्यूटिव डायरेक्टर डॉ. चास मूर्ति ने डेटा नीति और प्राइवेसी गवर्नेंस से संबंधित विभिन्न पहलुओं पर विचार रखे। MeitY के पूर्व जीसी साइबर लॉ डॉ. संदीप चटर्जी ने ऑनलाइन माध्यम से कार्यशाला में भाग लिया।
प्राइवेसी-बाय-डिजाइन पर भी जोर
विशेषज्ञों ने सरकारी डिजिटल प्रणालियों में शुरुआत से ही गोपनीयता और सुरक्षा को शामिल करने की जरूरत बताई। इस दौरान Privacy by Design की अवधारणा और उसके व्यावहारिक इस्तेमाल पर भी चर्चा हुई।
कार्यशाला में DPDP एक्ट और नियमों के प्रमुख प्रावधानों के साथ निम्न विषयों को विशेष रूप से शामिल किया गया:
- डेटा फिड्युशियरी की जिम्मेदारियां और डेटा प्रिंसिपल के अधिकार
- Consent Management और संबंधित कानूनी प्रक्रिया
- शिकायत निवारण की व्यवस्था
- डेटा ब्रीच की स्थिति में आवश्यक कार्रवाई
- Privacy by Design को डिजिटल सेवाओं में लागू करने के तरीके
कार्यक्रम के समापन पर प्रतिभागियों ने प्रशिक्षण को उपयोगी बताते हुए डेटा सुरक्षा और डिजिटल प्राइवेसी से जुड़े ऐसे प्रशिक्षण कार्यक्रम नियमित रूप से आयोजित किए जाने की आवश्यकता जताई।